SELECT
Selecciona el objetivo de preparación o simulador.
Un motor público de evaluación para presentar los 19 simuladores existentes de ALGIZ como una experiencia conectada: selección de objetivo, práctica, resultado por dominio y refuerzo.
 SIMULATORS // ASSESS
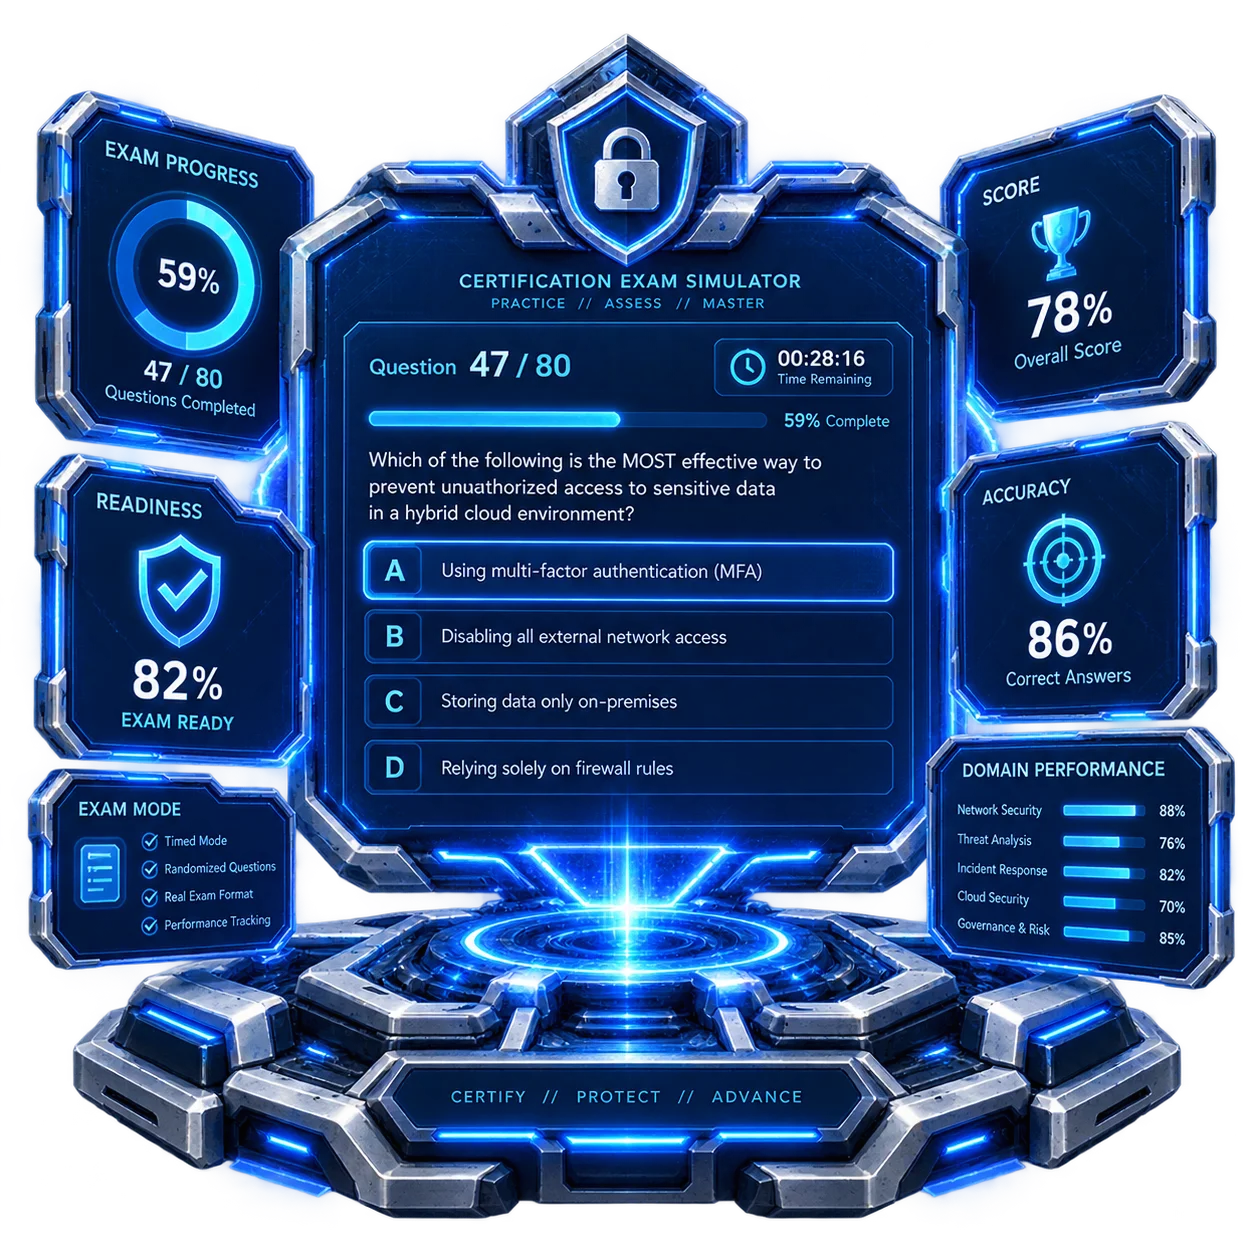
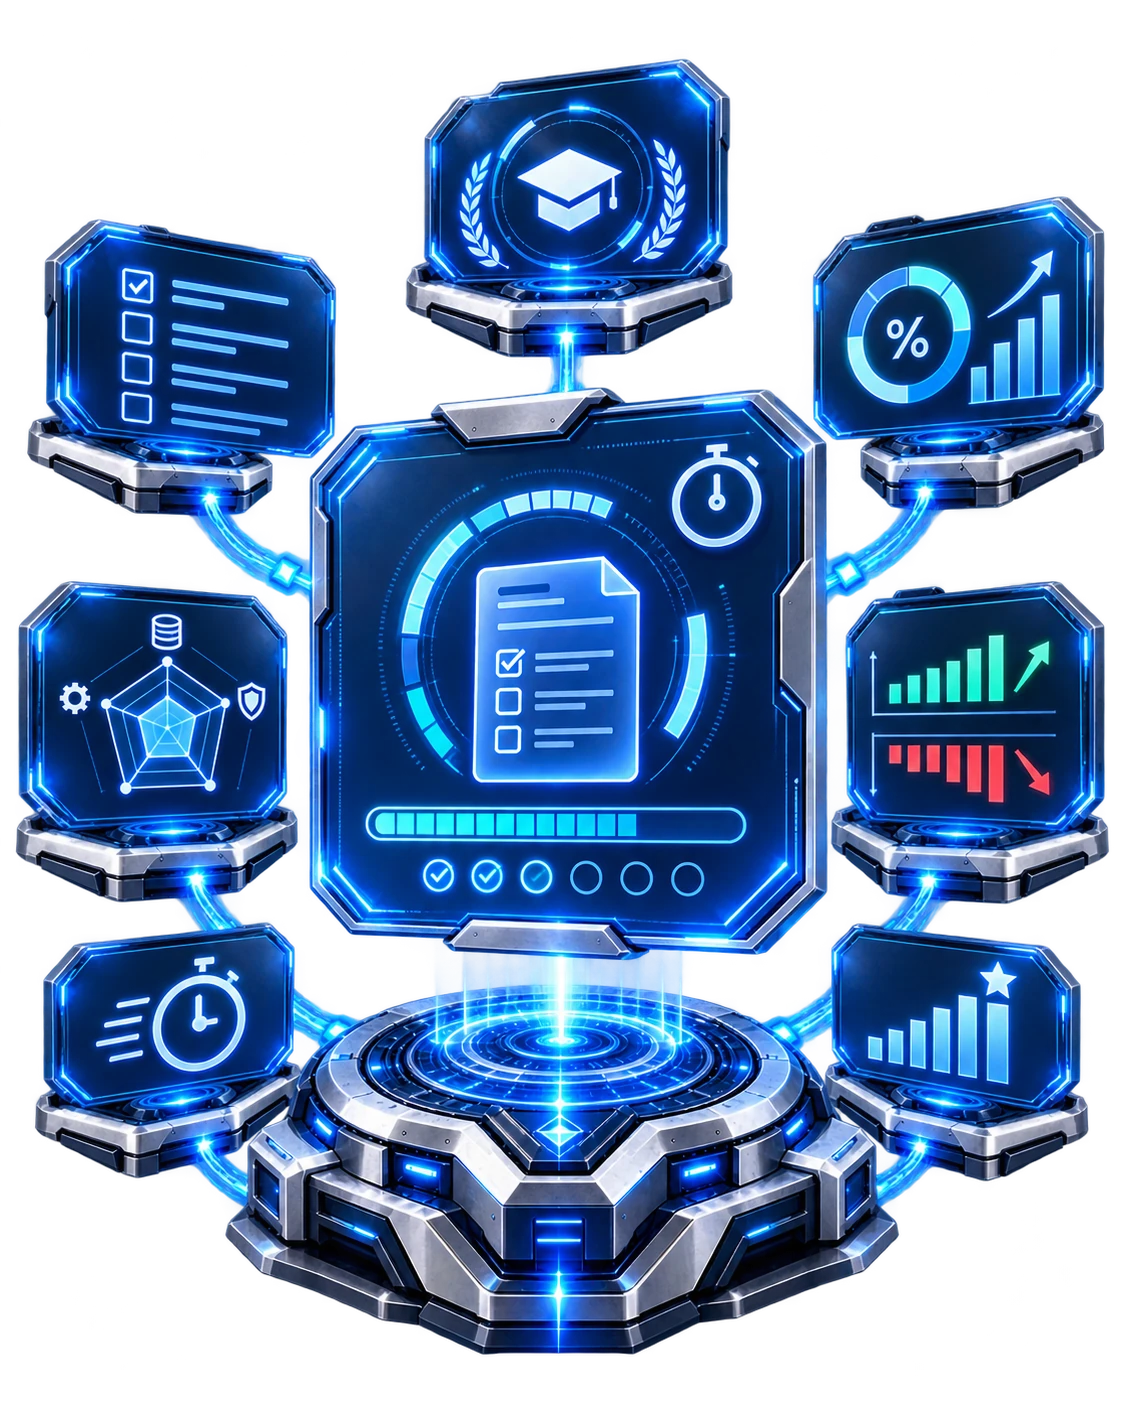
El valor del simulador no termina en una calificación. La experiencia se organiza para distinguir objetivo, dominio, respuesta, evidencia de comprensión y siguiente acción de estudio.
Selecciona el objetivo de preparación o simulador.
Responde en un flujo claro, sin distracciones innecesarias.
Interpreta señales por dominio en lugar de mirar solo el resultado global.
Conecta áreas débiles con cursos, práctica y WOLF LABS.
Demo pública con preguntas originales únicamente para mostrar interacción. No corresponde a un examen oficial ni representa un intento de usuario.
Esta lista se genera a partir del catálogo R34 existente; no añade objetivos ficticios.
Evalúa comprensión de metodología, reconocimiento, scanning, enumeración, explotación, web y defensa asociada.
Offensive SecurityPractica conceptos, estructura, requisitos, controles y fundamentos del SGSI.
GRC / RiskMide comprensión de implementación, planificación, controles, riesgo, evidencia y mejora del SGSI.
GRC / RiskRefuerza conceptos de continuidad del negocio, contexto, BIA, estrategias y gestión de continuidad.
ContinuidadEvalúa decisiones y conocimientos relacionados con implementación de un BCMS.
ContinuidadPractica criterios, evidencia, hallazgos y razonamiento de auditoría aplicado a continuidad.
ContinuidadSimulación orientada a gestión de servicios, procesos, sistema de gestión y mejora.
ITSMPreguntas para practicar interpretación, evidencia y auditoría de un sistema de gestión de servicios.
ITSMEvalúa fundamentos de sistemas de gestión de IA, contexto, riesgo, gobernanza y responsabilidades.
AI GovernancePractica decisiones asociadas a implementación y mantenimiento de un sistema de gestión de IA.
AI GovernanceSimulación orientada a criterios de auditoría, evidencia y evaluación del sistema de gestión de IA.
AI GovernanceRefuerza conocimiento relacionado con ciberseguridad, coordinación, controles y prácticas de implementación.
CybersecurityPractica conceptos, funciones, perfiles, niveles y aplicación del CSF 2.0.
GRC / RiskEvalúa principios de SSDLC, requisitos, diseño, codificación, pruebas, vulnerabilidades y prácticas seguras.
AppSec / DevSecOpsSimulación sobre integración de seguridad en CI/CD, automatización, controles, testing y operación.
AppSec / DevSecOpsPreguntas orientadas a riesgo de IA, gobernanza, medición, tratamiento y toma de decisiones.
AI GovernanceEvalúa identidad, arquitectura, datos, configuración, monitoreo y riesgos de seguridad cloud.
Cloud SecuritySimulación multidominio para liderazgo, riesgo, gobierno, operación y estrategia de ciberseguridad.
CybersecurityPractica análisis de amenazas, IOCs, TTPs, contexto, atribución, fuentes y producción de inteligencia.
Threat IntelligenceLa siguiente capa interpreta evaluación, práctica y evidencia dentro de una vista de preparación.