Saltar al contenido principal
ALGIZ Learning
WOLF LABS · PRACTICE ENGINE

NO SOLO LEAS EL ATAQUE. EJECUTA EL RAZONAMIENTO.

El catálogo público actual organiza la práctica en 18 dominios técnicos y documenta 69 escenarios. Cada dominio traduce conocimiento en acciones concretas: descubrir, enumerar, analizar, explotar, detectar, investigar, proteger y documentar.
18DOMINIOS69ESCENARIOS1FLUJO DE PRÁCTICA
Catálogo de laboratorios de ALGIZ Learning
LIVE CATALOGPRACTICE / EXECUTE / EVIDENCE
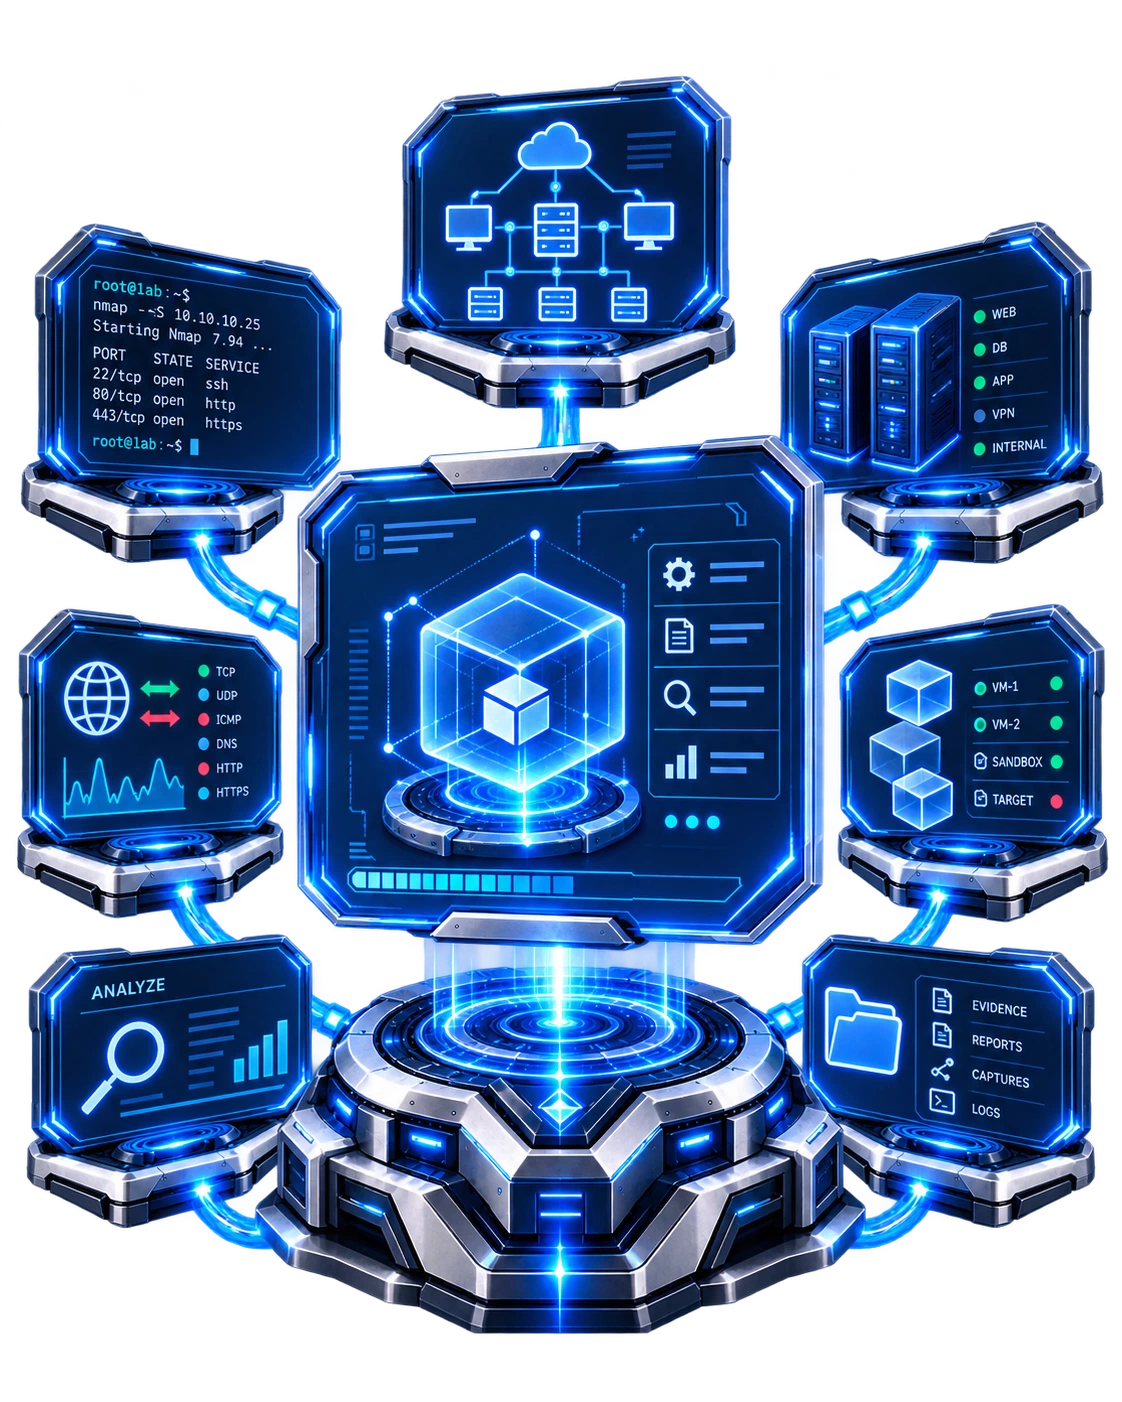
Identidad visual de WOLF LABS en ALGIZ LearningWOLF LABS // PRACTICE
01 · PRACTICE MODEL

DEL DOMINIO A LA ACCIÓN.

WOLF LABS se presenta como un motor de práctica, no como una lista aislada. El alumno parte del dominio, ejecuta una tarea, interpreta la señal y conserva el contexto de aprendizaje.

01

DISCOVER

Reconoce superficie, infraestructura, servicios y contexto.

02

EXECUTE

Aplica técnicas y herramientas dentro del escenario práctico.

03

ANALYZE

Interpreta resultados, evidencia y comportamiento observado.

04

PROVE

Conecta la práctica con progreso y preparación dentro de ALGIZ.

02 · DOMAIN CATALOG

18 DOMINIOS. 69 ESCENARIOS DOCUMENTADOS.

La numeración que se muestra dentro de cada dominio corresponde únicamente a los escenarios listados en esta release pública; no se inventan identificadores WOLF-LAB que no estén presentes en el ZIP.

18 dominios visibles
DOMAIN 01

Reconocimiento y Footprinting

Offensive Security · 9 escenarios documentados

09
VER ESCENARIOS +
  1. 01Advanced Search Engine Reconnaissance
  2. 02Domain & Infrastructure Intelligence
  3. 03Social Identity Reconnaissance
  4. 04WHOIS Footprinting
  5. 05DNS Footprinting
  6. 06Network Footprinting
  7. 07Email Footprinting
  8. 08Footprinting using Recon-ng
  9. 09Footprinting using AI
DOMAIN 02

Scanning de Redes

Network Security · 6 escenarios documentados

06
VER ESCENARIOS +
  1. 01Perform Host Discovery
  2. 02Perform Port and Service Discovery
  3. 03Perform OS Discovery
  4. 04Scan beyond IDS and Firewall
  5. 05Perform Network Scanning using Various Scanning Tools
  6. 06Perform Network Scanning using AI
DOMAIN 03

Enumeración

Network Security · 8 escenarios documentados

08
VER ESCENARIOS +
  1. 01Perform NetBIOS Enumeration
  2. 02Perform SNMP Enumeration
  3. 03Perform LDAP Enumeration
  4. 04Perform NFS Enumeration
  5. 05Perform DNS Enumeration
  6. 06Perform SMTP Enumeration
  7. 07Perform Enumeration using Various Enumeration Tools
  8. 08Perform Enumeration using AI
DOMAIN 04

Análisis de Vulnerabilidades

Vulnerability Management · 3 escenarios documentados

03
VER ESCENARIOS +
  1. 01Perform Vulnerability Research with Vulnerability Scoring Systems and Databases
  2. 02Perform Vulnerability Assessment using Various Vulnerability Assessment Tools
  3. 03Perform Vulnerability Analysis using AI
DOMAIN 05

System Hacking

Offensive Security · 6 escenarios documentados

06
VER ESCENARIOS +
  1. 01Gain Access to the System
  2. 02Perform Privilege Escalation to Gain Higher Privileges
  3. 03Maintain Remote Access and Hide Malicious Activities
  4. 04Clear Logs to Hide the Evidence of Compromise
  5. 05Perform Active Directory AD Attacks using Various Tools
  6. 06Perform System Hacking using AI
DOMAIN 06

Amenazas de Malware

Malware Analysis · 4 escenarios documentados

04
VER ESCENARIOS +
  1. 01Gain Access to the Target System using Trojans
  2. 02Infect the Target System using a Virus
  3. 03Perform Static Malware Analysis
  4. 04Perform Dynamic Malware Analysis
DOMAIN 07

Sniffing

Network Security · 3 escenarios documentados

03
VER ESCENARIOS +
  1. 01Perform Active Sniffing
  2. 02Perform Network Sniffing using Various Sniffing Tools
  3. 03Detect Network Sniffing
DOMAIN 08

Ingeniería Social

Social Engineering · 3 escenarios documentados

03
VER ESCENARIOS +
  1. 01Perform Social Engineering using Various Techniques
  2. 02Detect a Phishing Attack
  3. 03Social Engineering using AI
DOMAIN 09

Denegación de Servicio

Network Security · 2 escenarios documentados

02
VER ESCENARIOS +
  1. 01Perform DoS and DDoS Attacks using Various Techniques
  2. 02Detect and Protect Against DoS and DDoS Attacks
DOMAIN 10

Session Hijacking

Network Security · 2 escenarios documentados

02
VER ESCENARIOS +
  1. 01Perform Session Hijacking
  2. 02Detect Session Hijacking
DOMAIN 11

IDS, Firewalls y Honeypots

Network Security · 2 escenarios documentados

02
VER ESCENARIOS +
  1. 01Perform Intrusion Detection using Various Tools
  2. 02Evade IDS/Firewalls using Various Evasion Techniques
DOMAIN 12

Web Server Hacking

Web Security · 3 escenarios documentados

03
VER ESCENARIOS +
  1. 01Footprint the Web Server
  2. 02Perform a Web Server Attack
  3. 03Perform Web Server Hacking using AI
DOMAIN 13

Web Application Hacking

Web Security · 4 escenarios documentados

04
VER ESCENARIOS +
  1. 01Footprint the Web Infrastructure
  2. 02Perform Web Application Attacks
  3. 03Detect Web Application Vulnerabilities using Various Web Application Security Tools
  4. 04Perform Web Application Hacking using AI
DOMAIN 14

SQL Injection

Web Security · 3 escenarios documentados

03
VER ESCENARIOS +
  1. 01Perform SQL Injection Attacks
  2. 02Detect SQL Injection Vulnerabilities using Various SQL Injection Detection Tools
  3. 03Perform SQL Injection using AI
DOMAIN 15

Wireless Hacking

Edge / Wireless / IoT · 2 escenarios documentados

02
VER ESCENARIOS +
  1. 01Perform Wireless Traffic Analysis
  2. 02Perform Wireless Attacks
DOMAIN 16

Mobile Platform Hacking

Edge / Wireless / IoT · 2 escenarios documentados

02
VER ESCENARIOS +
  1. 01Hack Android Devices
  2. 02Secure Android Devices using Various Android Security Tools
DOMAIN 17

IoT / OT Hacking

Edge / Wireless / IoT · 3 escenarios documentados

03
VER ESCENARIOS +
  1. 01Perform Footprinting using Various Footprinting Techniques
  2. 02Capture and Analyze IoT Device Traffic
  3. 03Perform IoT Attacks
DOMAIN 18

Cloud Computing

Cloud Security · 4 escenarios documentados

04
VER ESCENARIOS +
  1. 01Perform Reconnaissance on Azure
  2. 02Exploit S3 Buckets
  3. 03Perform Privilege Escalation to Gain Higher Privileges
  4. 04Perform Vulnerability Assessment on Docker Images
PLATFORM REALITY

LA PRÁCTICA VIVE DENTRO DEL MISMO ECOSISTEMA.

El catálogo público sirve para descubrir la cobertura. La ejecución, seguimiento y contexto operativo pertenecen al entorno de plataforma.

INGRESAR A ALGIZ ↗
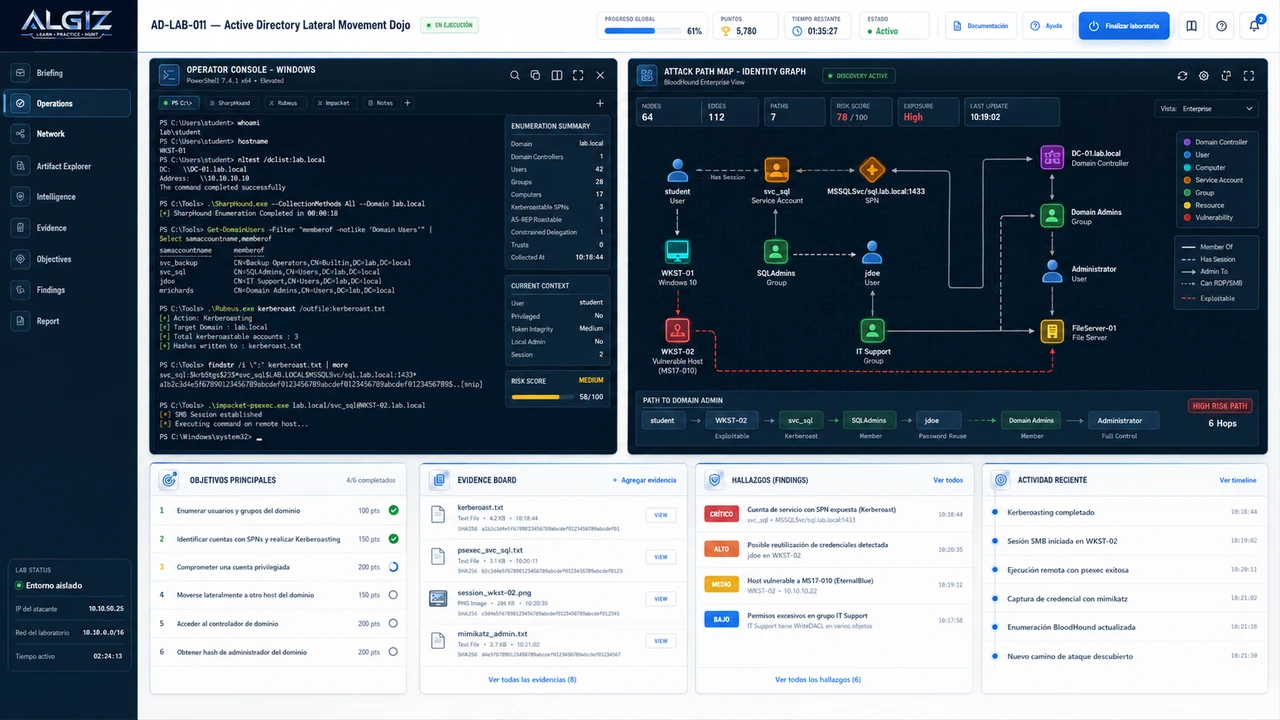
Vista de operación práctica en ALGIZ Learning